Conseil, gouvernance et gestion des risques
Passez d'une sécurité subie à une sécurité pilotée.
Vous n'avez pas besoin de tout sécuriser tout de suite. Vous avez besoin de savoir quoi traiter en priorité, et comment.
Notre terrain
Des organisations qui dépendent de leur système d'information

Nos expertises
Une offre intégrée, du diagnostic à la mise en œuvre
Conseil, sécurité technique, gouvernance et formation réunis dans un même accompagnement.

Risques IT
Audit, diagnostic et priorisation des vulnérabilités selon leur impact sur votre activité.

Conformité & gouvernance
Gouvernance de la sécurité, gestion des risques et accompagnement à la certification.

Cyber-résilience
Architectures, environnements cloud, continuité d'activité et reprise après incident.

Cyber-opérations
Gestion des vulnérabilités, supervision, détection et suivi des plans de remédiation.
Vous savez que vous êtes exposé. Reste à savoir par où commencer.
Aujourd'hui
- Des risques subis plutôt que choisis
- Aucune visibilité sur le niveau d'exposition
- Aucune priorité claire à traiter
Après notre accompagnement
- Des risques compris, mesurés et pilotés
- Une organisation plus résiliente et mieux gouvernée
- Des équipes progressivement autonomes

Notre méthode
Comment nous travaillons
Comprendre avant d'agir, prioriser avant d'investir, transmettre pour rendre vos équipes autonomes.
Réserver un appelL'étape 1 commence par un échange de cadrage, sans engagement.
-
01
Écouter
Votre contexte, vos enjeux métiers, vos contraintes et vos objectifs.
-
02
Diagnostiquer
L'existant sans impression : organisation, processus, systèmes, architecture.
-
03
Prioriser
Par impact réel sur l'activité et par exigence réglementaire.
-
04
Tracer la feuille de route
Un plan adapté à vos moyens, avec des objectifs mesurables.
-
05
Mettre en œuvre
Avec vos équipes, formations certifiantes menées en parallèle.
-
06
Mesurer
Suivi des actions, progrès mesurés, trajectoire ajustée dans la durée.
Ressources
Comprendre avant de décider
Nos analyses sur la gouvernance, les risques et la conformité, écrites pour des décideurs et pas pour des experts.
 Gouvernance
Comment mettre en place une gouvernance des risques et de la sécurité
 Risques IT
Que contient un audit de cybersécurité, et que fait-on du rapport ensuite
 Formation
Préparer une certification ISO 27001 sans en faire une fin en soi
 Conformité
Sécuriser sa transformation numérique et ses environnements cloud
Formation et certification
Former vos équipes, pas seulement sécuriser vos systèmes
La certification n'est pas une fin en soi. Elle doit donner à vos équipes les compétences pour maîtriser vos risques.Découvrir les formations

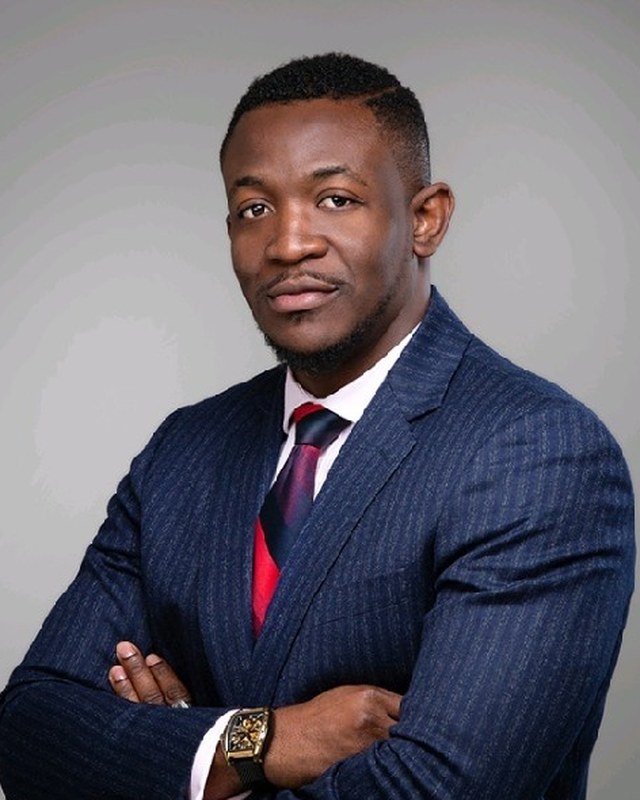 Rodrigue Nsuka
Fondateur, consultant SSI
Premier échange
Commençons par comprendre où vous en êtes
Un échange de cadrage pour situer votre contexte, vos enjeux et vos priorités. Vous repartez avec une lecture claire de votre situation.
Réserver un appel- Mené par un consultant
- Adapté à votre secteur
- Sans engagement